AW — THE WATCHER IS BACK!
Țara care a învățat să lupte cu ajutorul tehnologiei
Doi prieteni ucraineni, un pasager foarte curios și câteva ore bune de întrebări.
Salutare din nou, tuturor!
The Watcher s-a întors.
Încă o săptămână în Ucraina, încă o călătorie cu mașina și încă o ocazie de a descoperi că această țară are un talent remarcabil de a mă surprinde.
De data aceasta, am avut alături doi prieteni ucraineni, ambii retrași din activitate după mulți ani petrecuți în sistemul de securitate și de aplicare a legii.
Cei care ați urmărit aventurile lui AW știți deja două lucruri despre mine.
În primul rând, am obiceiul să pun întrebări.
În al doilea rând, rareori mă mulțumesc cu primul răspuns.
Iar când pui un personaj ca mine într-o mașină cu doi ucraineni experimentați și îl trimiți într-o călătorie de câteva ore printr-o țară atât de mare precum Ucraina, rezultatul este aproape inevitabil.
Un interogatoriu.
Unul prietenesc, desigur.
Deși, judecând după privirile pe care le mai surprindeam de pe locurile din față, însoțitorii mei începuseră probabil să regrete că m-au invitat.
O țară în care distanțele se măsoară în ore, nu în kilometri
Ucraina este enormă.
Poți petrece ore întregi călătorind dintr-un oblast în altul, traversând câmpuri agricole, păduri, sate și orașe mici, și tot să ai impresia că abia te-ai deplasat pe hartă.
Drumurile îți oferă suficient timp pentru a gândi.
Și, mai ales, pentru a vorbi.
Discutaserăm deja despre istorie, război, schimbările din mediul de securitate și extraordinara capacitate de adaptare a societății ucrainene.
Dar de data aceasta voiam să înțeleg altceva.
Ceva ce observasem aproape zilnic de când ajunsesem în Ucraina.
Tehnologia.
Nu doar tehnologia militară.
Nu doar dronele.
Ci felul în care digitalizarea pare să fi devenit parte din mecanismul de supraviețuire al acestei țări.
Așa că, undeva pe un alt drum care părea să nu se mai termine, am decis să încep.
AW: „Pot să vă întreb ceva?”
Prietenul 1: „Pui întrebări de când am plecat.”
AW: „Da, dar asta este interesantă.”
Prietenul 2: „Asta ai spus și despre ultimele cinci.”
Corect.
Am continuat oricum.
AW: „Credeți că războiul a schimbat felul în care ucrainenii folosesc tehnologia? Nu mă refer doar la armată. Mă refer la oamenii obișnuiți, la poliție, la instituțiile statului... la toată lumea.”
S-a lăsat o scurtă tăcere.
Apoi, unul dintre prietenii mei a răspuns.
Prietenul 1: „Războiul nu a creat digitalizarea în Ucraina. Eram deja pe drumul acesta. Dar ne-a obligat să ne mișcăm mult mai repede.”
AW: „Cât de repede?”
Prietenul 2: „Suficient de repede încât lucruri care, în mod normal, ar fi durat ani întregi să devină brusc urgente.”
Și așa a început cu adevărat conversația noastră.
1. Guvernul din buzunarul tău
AW: „Bine. Să începem cu ceva simplu. Diia.”
Amândoi au râs.
Prietenul 1: „Desigur. Ai descoperit Diia.”
AW: „Am descoperit că ucrainenii par să-și țină jumătate din viață într-o singură aplicație. Documente, servicii publice, certificate... Există ceva ce nu poate face?”
Prietenul 2: „Să-ți prepare cafeaua.”
AW: „Mai dați-i un an.”
Diia este unul dintre cele mai interesante exemple ale transformării digitale a Ucrainei.
Lansată înaintea invaziei la scară largă, aplicația a fost concepută pentru a simplifica interacțiunea cetățenilor cu statul.
În loc să meargă la diferite instituții, să aștepte la cozi și să adune nesfârșite hârtii, oamenii au început să poată accesa tot mai multe servicii publice direct de pe telefon.
Documente digitale de identitate.
Permise de conducere.
Înregistrarea afacerilor.
Certificate.
Cereri administrative.
Și multe altele.
Până în octombrie 2025, guvernul ucrainean anunțase că peste 23 de milioane de persoane utilizau Diia.
Dar nu numărul utilizatorilor mă interesa cel mai mult.
Ci ceea ce s-a întâmplat când a început războiul.
AW: „Deci aveați deja acest sistem. Apoi, dintr-odată, v-ați trezit în război. Ce s-a schimbat?”
Prietenul 1: „S-au schimbat prioritățile. Oamenii aveau nevoie de servicii chiar și atunci când erau strămutați, când instituțiile erau închise sau când nu puteau ajunge fizic la ele.”
Prietenul 2: „Iar statul avea nevoie de modalități prin care să continue să comunice și să funcționeze, în ciuda perturbărilor.”
Diia s-a extins pentru a răspunde nevoilor apărute în timpul războiului.
Cetățenii au putut raporta proprietăți avariate și solicita despăgubiri prin programul eVidnovlennia.
Au putut cumpăra obligațiuni de stat emise pentru finanțarea efortului de război.
Au putut accesa documente și servicii fără să fie nevoiți să se întoarcă în orașele de origine.
Alte inițiative digitale le-au permis cetățenilor să transmită informații relevante pentru securitatea națională, inclusiv prin canalul de raportare eVorog.
Am început să mă gândesc la implicații.
O persoană obligată să-și părăsească locuința poate pierde aproape tot ceea ce deține fizic.
Dar accesul la documente digitale și servicii publice poate contribui la menținerea unei minime continuități administrative.
AW: „Deci digitalizarea a devenit mai mult decât o chestiune de confort.”
Prietenul 1: „Exact. A devenit parte din reziliența țării.”
Din nou cuvântul acesta.
Reziliență.
Pare să mă urmărească peste tot în Ucraina.
Și poate că există un motiv foarte bun pentru asta.
2. Când cetățenii obișnuiți devin parte a răspunsului digital
Conversația noastră s-a îndreptat firesc spre populația civilă.
AW: „Mai este ceva ce mă fascinează. Tehnologia de aici pare să implice pe toată lumea, nu doar instituțiile statului.”
Prietenul 2: „Pentru că toată lumea a fost afectată.”
Avea dreptate.
În Ucraina, granița dintre tehnologia civilă și cea care sprijină apărarea națională a devenit tot mai puțin clară.
Aplicațiile, hărțile digitale, comunitățile online și platformele de comunicare au devenit parte a răspunsului colectiv al țării.
Să luăm, de exemplu, alertele aeriene.
Înainte să vin în Ucraina, telefonul meu era preocupat în principal de mesaje, e-mailuri și, ocazional, de prognoza meteo.
Acum pare să fi dezvoltat o personalitate destul de dramatică.
AW: „N-am avut niciodată o relație atât de solicitantă emoțional cu o aplicație.”
Prietenul 1: „Te obișnuiești.”
AW: „Exact asta mă îngrijorează. Că încep să mă obișnuiesc!”
Aplicațiile de alertă aeriană au devenit parte din viața de zi cu zi.
Oamenii le verifică înainte să plece la drum, în timpul programului de lucru și, uneori, de mai multe ori pe parcursul nopții.
Hărțile digitale și canalele publice de informare ajută comunitățile să identifice pericolele, să urmărească evoluția situației și să-și adapteze deplasările.
Unele instrumente de comunicare specializate, inclusiv sisteme precum MilChat, au fost dezvoltate pentru utilizatori operaționali, în timp ce rețelele civile mai largi folosesc aplicații de mesagerie și platforme oficiale de informare.
Principiul general este fascinant: informațiile pot fi colectate, distribuite și folosite mult mai rapid decât prin canalele tradiționale de comunicare.
AW: „Deci cetățenii nu doar primesc informații. În anumite situații, contribuie și la furnizarea lor?”
Prietenul 2: „Da. Dar informațiile trebuie verificate. Altfel, pot crea confuzie.”
Un punct de vedere excelent.
Crowdsourcing-ul poate îmbunătăți capacitatea colectivă de a înțelege situația.
Dar poate genera și dezinformare, raportări duplicate sau concluzii greșite.
Provocarea nu este doar să colectezi mai multe informații.
Ci să stabilești care dintre ele sunt credibile.
Și să știi ce să faci cu ele.
3. Cultura dronelor — Când inginerii devin parte a rezilienței naționale
În acel moment, mi-am amintit de vizita recentă la o academie de poliție ucraineană, unde avusesem ocazia să învăț despre tehnologia dronelor.
Drone FPV.
Sisteme cu rază lungă de acțiune — long-range.
Platforme cu aripă fixă — fixed-wing.
Aeronave cu rotoare multiple — multirotor.
Diferite categorii de greutate.
Simulatoare.
Spații de instruire.
Și un nivel extraordinar de cunoștințe practice.
AW: „Am vizitat recent o academie de poliție și am văzut cât de serios este tratată pregătirea în domeniul dronelor. Dar cum a reușit Ucraina să dezvolte atât de repede o comunitate atât de mare de specialiști?”
Prietenul 1: „Ucraina avea deja un sector IT puternic. Războiul a creat probleme urgente, iar oamenii au început să caute soluții.”
Prietenul 2: „Ingineri, programatori, voluntari, studenți, companii private. S-au implicat foarte mulți.”
Una dintre cele mai interesante evoluții a fost apariția unui ecosistem tehnologic în care expertiza civilă și cea militară se intersectează tot mai mult.
Inițiative sprijinite de guvern, precum Brave1, conectează inovatori, companii de tehnologie și proiecte de dezvoltare din domeniul apărării.
Componente comerciale au fost adaptate pentru utilizări specializate.
Dezvoltatorii de software au lucrat la instrumente de cartografiere, comunicații, analiză de date și alte soluții operaționale.
Iar feedback-ul utilizatorilor a contribuit la accelerarea îmbunătățirilor.
AW: „Deci inovația nu mai urmează neapărat procesul tradițional, în care dezvolți ceva ani întregi înainte să ajungă să fie folosit?”
Prietenul 2: „Nu întotdeauna. Există presiunea de a dezvolta și îmbunătăți lucrurile rapid.”
AW: „Ceea ce sună eficient, dar și destul de neiertător.”
Prietenul 1: „Pentru că greșelile pot avea consecințe grave.”
Răspunsul acesta ne-a readus cu picioarele pe pământ.
Este ușor să admiri inovația tehnologică de la distanță.
Dar dezvoltarea rapidă a Ucrainei nu s-a produs în condiții normale.
A fost determinată de nevoi urgente și de o presiune extraordinară.
Iar acesta este un lucru pe care nu ar trebui să-l uităm niciodată.
4. Poliția ucraineană — De la activitatea tradițională la un mediu de securitate mult mai complex
Acum ne apropiam de subiectul meu preferat.
Poliția.
AW: „Bine, domnilor. Hai să vorbim despre Poliția Națională.”
Prietenul 1: „Mă întrebam când o să ajungem și aici.”
AW: „Mă cunoașteți prea bine.”
Înaintea invaziei la scară largă, Poliția Națională a Ucrainei avea deja responsabilitățile obișnuite ale unei instituții de aplicare a legii.
Ordine publică.
Investigații criminale.
Combaterea criminalității organizate.
Poliție rutieră.
Siguranță comunitară.
Combaterea criminalității informatice.
Dar războiul a schimbat considerabil mediul în care toate aceste responsabilități trebuie îndeplinite.
AW: „Criminalitatea nu dispare în timpul unui război, nu-i așa?”
Prietenul 2: „Nu. Și apar probleme noi.”
Polițiștii pot ajunge să lucreze în zone afectate de atacuri, să sprijine evacuările, să documenteze crime de război, să gestioneze pericole asociate materialelor explozive și să investigheze amenințări care implică sabotajul sau infrastructura critică.
În același timp, criminalitatea obișnuită continuă.
AW: „Deci aceeași instituție trebuie să răspundă atât infracțiunilor obișnuite, cât și unor amenințări care uneori seamănă mai degrabă cu operațiuni militare sau de informații?”
Prietenul 1: „Da. Iar asta necesită capacități diferite.”
Granița dintre activitatea polițienească tradițională, securitatea cibernetică, amenințările asociate activităților de informații și securitatea națională a devenit tot mai complexă.
Și aici intervine tehnologia.
5. Inteligența artificială și Big Data — Noile instrumente ale investigațiilor criminale
AW: „Hai să vorbim despre inteligența artificială. Este folosită cu adevărat în activitatea poliției sau doar adăugăm peste tot literele AI pentru că arată bine în prezentări?”
Amândoi au râs.
Prietenul 2: „Este folosită și dezvoltată, dar nu peste tot în același mod.”
Cercetările privind instituțiile ucrainene de aplicare a legii descriu o adoptare tot mai largă a instrumentelor bazate pe inteligență artificială.
Unele studii raportează niveluri ridicate de utilizare în rândul organizațiilor analizate, inclusiv procente care depășesc 75%.
Totuși, aceste rezultate nu trebuie interpretate automat ca o dovadă că trei sferturi dintre toate instituțiile ucrainene de aplicare a legii au implementat inteligența artificială.
Distincția este importantă.
AW: „Bine. Dați-mi exemple practice. Ce pot face, concret, aceste sisteme?”
Prietenul 1: „Pot analiza cantități mari de informații mult mai repede decât un om.”
AW: „Cum ar fi?”
Prietenul 2: „Înregistrări video, imagini, numere de înmatriculare, tipare în date și informații relevante pentru investigații.”
Sistemele de analiză asistate de inteligență artificială pot sprijini mai multe domenii ale activității polițienești.
Recunoașterea facială și analiza imaginilor
Instrumentele de recunoaștere facială îi pot ajuta pe investigatori să compare imagini cu materiale de referință.
În Ucraina, astfel de tehnologii au atras atenția și în contextul identificării persoanelor și al analizării probelor asociate războiului.
Dar ridică și preocupări importante.
AW: „Ce se întâmplă dacă sistemul identifică persoana greșită?”
Prietenul 1: „Atunci ai o problemă. Tocmai de aceea verificarea este esențială.”
Exact.
O potrivire identificată automat nu ar trebui să devină automat o probă concludentă.
Calitatea imaginilor, acuratețea bazelor de date și limitele algoritmilor pot influența rezultatele.
Iar când vorbim despre investigații criminale, greșelile pot avea consecințe deosebit de grave.
Recunoașterea automată a numerelor de înmatriculare
O altă aplicație este recunoașterea automată a numerelor de înmatriculare.
Astfel de sisteme pot ajuta la identificarea vehiculelor de interes, analiza deplasărilor și sprijinirea investigațiilor.
AW: „Deci, în loc să urmărească manual ore întregi de înregistrări, investigatorii pot căuta un anumit număr de înmatriculare?”
Prietenul 2: „Aceasta este una dintre utilizările posibile.”
Avantajul este viteza.
Dar eficiența sistemului depinde de calitatea camerelor, de datele disponibile și de procedurile care reglementează utilizarea lui.
Probele digitale și analiza amprentelor
Tehnologiile moderne de investigație sprijină și compararea, respectiv organizarea informațiilor criminalistice.
Probele digitale pot include fotografii, înregistrări video, comunicații electronice, date extrase din dispozitive și alte materiale.
Sistemele automatizate pot ajuta la identificarea asemănărilor sau la organizarea unor volume mari de date.
Compararea amprentelor digitale utilizează de multă vreme metode asistate de calculator, deși nu orice sistem automatizat de identificare a amprentelor ar trebui descris drept inteligență artificială modernă.
AW: „Deci nu înlocuim investigatorii. Le oferim instrumente care să-i ajute să proceseze informațiile.”
Prietenul 1: „Exact.”
Analiza predictivă și monitorizarea în timp real
Conversația a devenit și mai interesantă când am ajuns la analiza predictivă.
AW: „Poate tehnologia să identifice tipare care sugerează o posibilă amenințare de securitate?”
Prietenul 2: „Poate ajuta la identificarea unor activități sau tipare neobișnuite. Dar interpretarea lor este cu totul altceva.”
Această distincție este esențială.
Sistemele analitice pot semnala anomalii, identifica legături și ajuta la prioritizarea activității investigative.
Totuși, anticiparea unui comportament infracțional nu este același lucru cu stabilirea faptului că o infracțiune va avea loc.
Astfel de sisteme necesită o supraveghere atentă, pentru a preveni erorile, discriminarea și ingerințele nejustificate în drepturile individuale.
AW: „Cu alte cuvinte, algoritmul poate ridica o întrebare. Dar nu ar trebui să pronunțe automat și verdictul.”
Prietenul 1: „Corect.”
Un răspuns liniștitor.
Pentru că, în momentul în care tehnologia începe să înlocuiască judecata profesională, în loc să o sprijine, intrăm pe un teren mult mai complicat.
6. Inteligența artificială și protecția infrastructurii critice
M-am întors la un subiect care îmi ocupase gândurile în săptămânile precedente.
Infrastructura energetică a Ucrainei.
Întreruperile de electricitate.
Generatoarele.
Sistemele de rezervă.
Și eforturile extraordinare necesare pentru menținerea serviciilor esențiale.
AW: „Să luăm infrastructura critică. Centrale electrice, noduri feroviare, sisteme de alimentare cu apă, depozite strategice. Cum poate ajuta inteligența artificială la protejarea lor?”
Prietenul 1: „Prin monitorizare, detectarea activităților neobișnuite, analiza informațiilor și sprijinirea unei reacții mai rapide.”
Tehnologiile de supraveghere bazate pe inteligență artificială pot ajuta la identificarea mișcărilor suspecte sau a anomaliilor din apropierea obiectivelor sensibile.
Analiza video poate ajuta personalul de securitate să se concentreze asupra incidentelor relevante.
Alte sisteme automatizate pot sprijini monitorizarea echipamentelor tehnice și a condițiilor operaționale.
Cercetările folosite pentru această discuție descriu utilizarea sistemelor de supraveghere bazate pe AI în cadrul unor unități ale poliției ucrainene, menționând inclusiv un procent de aproximativ 60% în eșantionul studiat.
Din nou, această cifră nu trebuie considerată o rată de implementare confirmată la nivel național.
AW: „Dar dacă tehnologia detectează ceva suspect, ce se întâmplă mai departe?”
Prietenul 2: „Cineva trebuie să evalueze situația, să comunice și să decidă ce măsuri sunt necesare.”
Iată-l din nou.
Factorul uman.
Un sistem de supraveghere poate detecta mișcare în apropierea unei zone restricționate.
Dar cineva trebuie să stabilească dacă acea mișcare reprezintă o amenințare reală.
Un sistem de monitorizare poate identifica o anomalie.
Dar organizația trebuie să aibă proceduri pentru investigarea și gestionarea ei.
AW: „Deci instalarea unor echipamente scumpe, fără să pregătești oamenii care le folosesc, nu înseamnă tocmai reziliență.”
Prietenul 1: „Nu.”
AW: „Și dacă ai un plan de continuitate foarte frumos, dar pe care nu l-a testat nimeni?”
Prietenul 2: „Tot nu.”
Am zâmbit.
Conversația începea să se apropie periculos de mult de unul dintre subiectele mele profesionale preferate.
Pentru că tehnologia nu elimină nevoia de pregătire.
Dimpotrivă, o face și mai importantă.
7. Laboratoare criminalistice mobile — Aducerea capacităților de investigație direct în teren
AW: „Dar echipamentele? Am citit că poliția ucraineană a primit instrumente mobile de investigație și scanere specializate prin intermediul asistenței europene.”
Prietenul 2: „Da. Sprijinul internațional a contribuit la modernizarea mai multor capacități ale poliției.”
Programe precum PRAVO Police, alături de asistența oferită de parteneri europeni și organizații internaționale, au sprijinit furnizarea de vehicule, echipamente IT și instrumente operaționale specializate.
Unele dintre aceste capacități sunt deosebit de valoroase atunci când polițiștii trebuie să lucreze în afara sediilor obișnuite.
Stațiile mobile de lucru pot sprijini documentarea și activitățile investigative desfășurate în teren.
Scanerele portabile pot ajuta la efectuarea controalelor de securitate și la detectarea materialelor periculoase, în funcție de specificațiile lor tehnice.
Echipamentele specializate pot sprijini și activitatea poliției în zonele afectate de conflict.
AW: „Deci, în loc să aducă fiecare problemă înapoi la secția de poliție, unele activități investigative pot fi desfășurate direct la fața locului?”
Prietenul 1: „Da. Asta poate economisi timp și poate îmbunătăți intervenția.”
Poate părea o îmbunătățire relativ simplă.
Dar într-un mediu în care accesul este dificil, infrastructura poate fi avariată, iar condițiile de securitate se pot schimba rapid, mobilitatea devine extrem de importantă.
Capacitatea de a colecta, documenta și transmite în siguranță informații direct din teren poate contribui semnificativ la continuitatea operațională.
Desigur, echipamentele nu sunt suficiente.
Polițiștii au nevoie de pregătire.
Probele trebuie gestionate corect.
Iar informațiile digitale trebuie protejate.
AW: „Să ghicesc. Încă un echipament tehnologic excelent care are totuși nevoie de oameni competenți.”
Prietenul 2: „Începi să înțelegi.”
Încep?
După atâția ani?
Ce încurajator.
8. Dronele — De pe câmpul de luptă către viitorul criminalității organizate
Ajunseserăm acum la unul dintre cele mai importante subiecte ale întregii călătorii.
Dronele.
AW: „Vreau să vă întreb ceva ce mă preocupă de când am participat la cursul despre drone.”
Prietenul 1: „Te ascultăm.”
AW: „Ucraina a acumulat o experiență extraordinară în domeniul sistemelor fără pilot. Dar ce se întâmplă când această tehnologie devine tot mai accesibilă în afara structurilor militare?”
Prietenul 2: „Este o întrebare serioasă.”
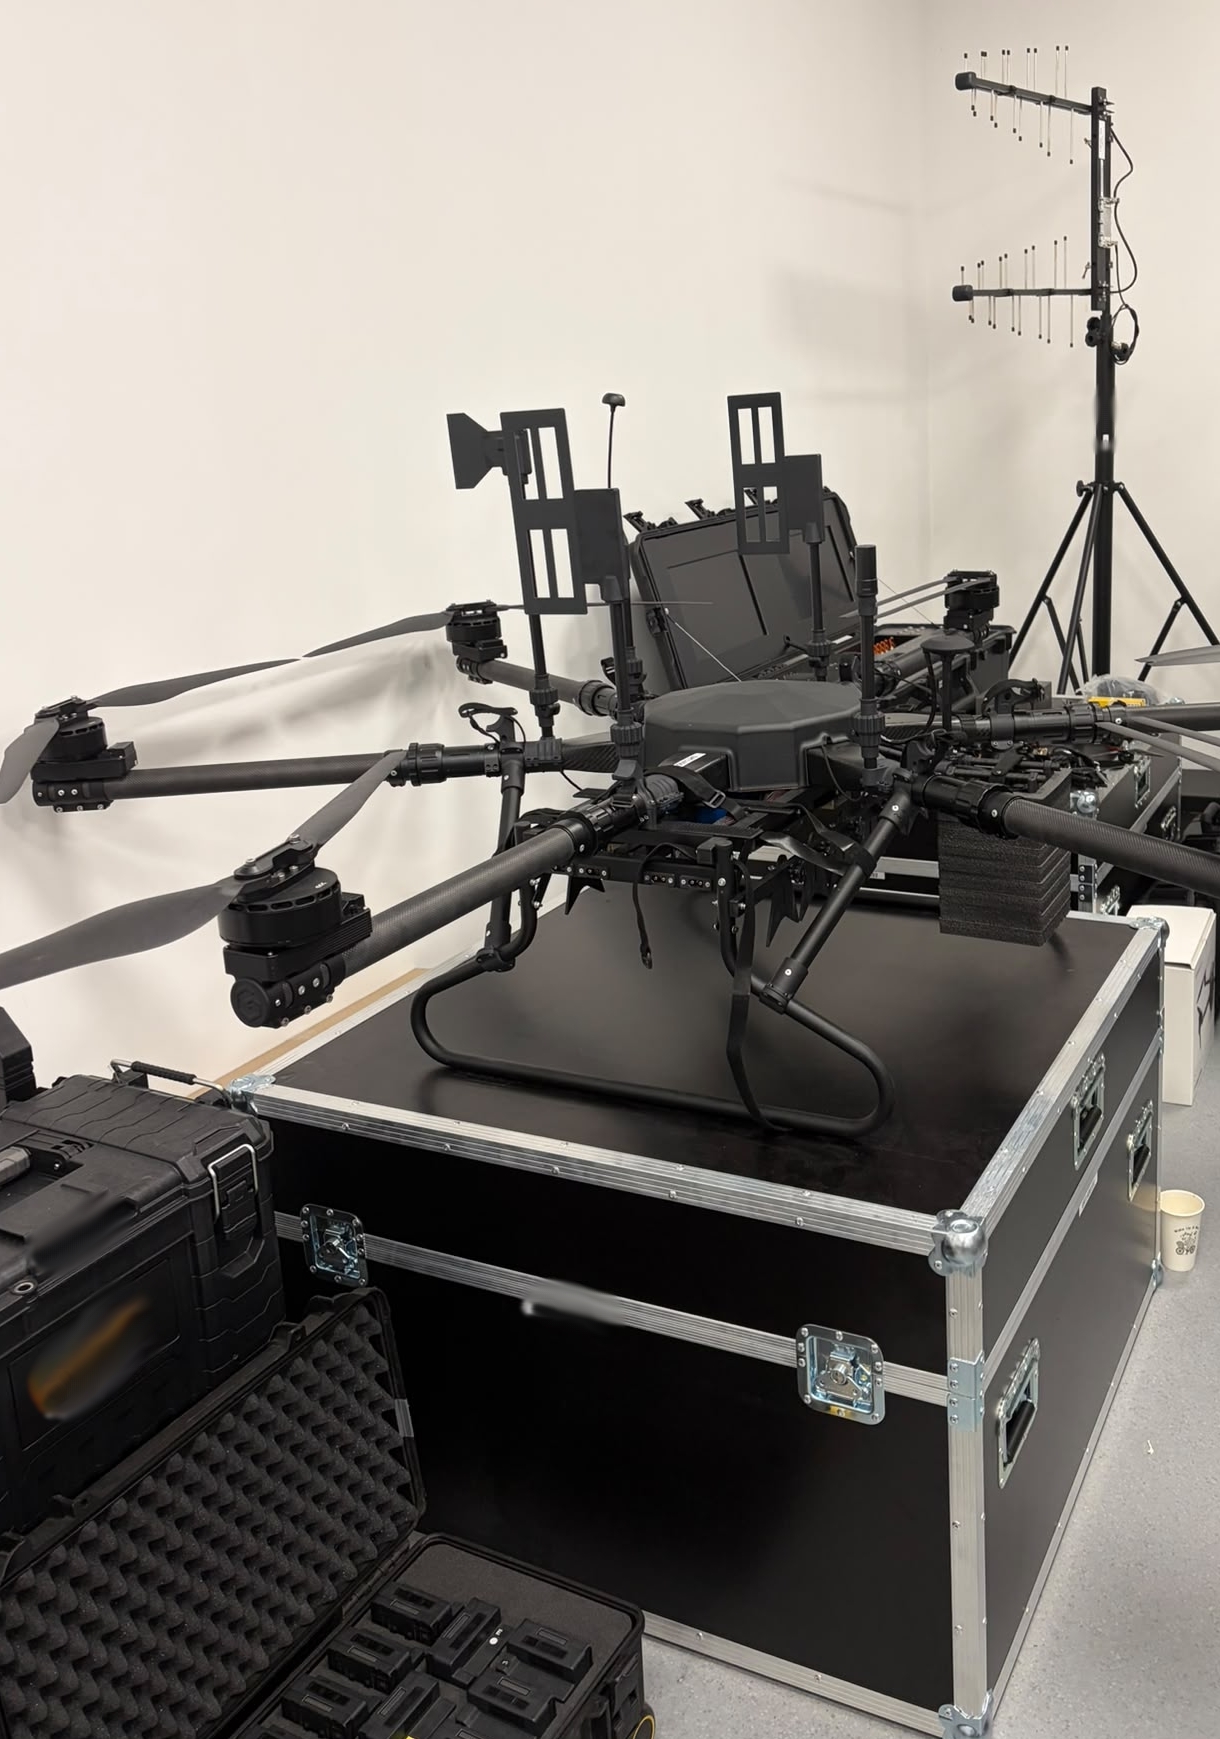
Dronele au devenit relevante pentru numeroase domenii ale securității.
Pot sprijini supravegherea, căutarea și salvarea, cartografierea, inspecția infrastructurii și documentarea.
Pentru instituțiile de aplicare a legii, sistemele fără pilot pot furniza informații din locuri greu accesibile sau periculoase.
În Ucraina, poliția și alte instituții de securitate au acumulat experiență în utilizarea dronelor într-un mediu marcat de conflict.
Dar aceleași evoluții tehnologice pot crea și noi oportunități pentru infractori.
AW: „Să ne imaginăm grupări de criminalitate organizată care folosesc drone pentru supraveghere, contrabandă sau intimidare.”
Prietenul 1: „Exact acest tip de amenințare trebuie să-l anticipeze poliția.”
AW: „Și ce se întâmplă cu persoanele care se întorc din război având cunoștințe tehnice avansate?”
Prietenul 2: „Majoritatea își vor folosi experiența în mod legal. Dar instituțiile trebuie totuși să se pregătească pentru posibila utilizare abuzivă a tehnologiei.”
O distincție importantă.
Expertiza tehnică nu reprezintă, în sine, o amenințare.
Dar tehnologiile care devin mai ieftine, mai accesibile și mai ușor de utilizat pot fi exploatate de rețelele criminale.
De aceea, instituțiile de aplicare a legii trebuie să înțeleagă atât utilizările legitime, cât și potențialul de folosire abuzivă a acestor tehnologii.
Inițiativa SKYSHIELD
Nu este doar o discuție teoretică.
În august 2026, reprezentanți ai instituțiilor ucrainene de aplicare a legii au participat, alături de parteneri europeni, la workshop-ul SKYSHIELD, organizat la Madrid.
Inițiativa a analizat amenințările emergente asociate tehnologiei dronelor și criminalității organizate.
Experiența operațională a Ucrainei devine tot mai relevantă pentru discuțiile internaționale despre viitoarele provocări ale activității polițienești.
AW: „Deci Europa are ce învăța din experiența poliției ucrainene?”
Prietenul 1: „Desigur.”
AW: „Și instituțiile europene de poliție se adaptează suficient de repede?”
S-a lăsat o scurtă tăcere.
Prietenul 2: „Asta ar trebui să-i întrebi pe ei.”
Corect.
Și poate chiar o voi face.
Pentru că tehnologiile utilizate astăzi în Ucraina ar putea influența metodele infracționale din alte țări în viitor.
Întrebarea este dacă instituțiile europene de aplicare a legii se pregătesc pentru aceste evoluții înainte ca ele să devină probleme răspândite.
9. Cyberpolice — Combaterea criminalității pe un câmp de luptă digital
După câteva ore de conversație, am decis să investighez un alt domeniu.
Criminalitatea informatică.
AW: „Bine. Dar Cyberpolice din Ucraina? Îmi imaginez că volumul lor de muncă nu a scăzut tocmai din 2022.”
Prietenul 1: „Cu siguranță nu.”
Poliția cibernetică ucraineană operează într-un mediu în care criminalitatea online tradițională coexistă cu amenințările asociate războiului.
Atacurile cibernetice pot viza instituții publice, companii, sisteme de comunicații și servicii esențiale.
Unele operațiuni cibernetice ostile pot avea loc în paralel cu atacuri fizice, exercitând o presiune suplimentară asupra organizațiilor care se confruntă deja cu infrastructură avariată.
AW: „Deci un atac fizic și unul cibernetic pot afecta aceeași organizație în același timp?”
Prietenul 2: „Da. Aceasta este una dintre provocări.”
Aspectul este deosebit de important pentru infrastructura critică.
Imaginați-vă o organizație care încearcă să gestioneze echipamente avariate, în timp ce sistemele sale informatice sunt și ele perturbate.
Chiar dacă cele două incidente nu sunt direct legate, efectele lor cumulate pot complica răspunsul.
Cyberpolice, instituțiile naționale de securitate cibernetică, echipele de răspuns la incidente informatice și specialiștii din sectorul privat au fiecare un rol în gestionarea diferitelor aspecte ale acestor amenințări.
Coordonarea devine esențială.
AW: „Și cum faci diferența între criminalitatea informatică obișnuită și o activitate ostilă desfășurată de un stat?”
Prietenul 1: „Uneori este dificil. Ai nevoie de probe tehnice și de cooperare între instituții.”
Exact.
Atribuirea unui atac este una dintre cele mai dificile componente ale securității cibernetice.
Faptul că un atac are loc în timpul unui război nu stabilește automat cine l-a executat.
Investigatorii au nevoie de probe.
Iar acestea pot fi distribuite în mai multe sisteme, organizații sau țări.
10. Infractorii care exploatează crizele umanitare
AW: „Dar fraudele? Cu siguranță infractorii au găsit modalități de a exploata situația umanitară.”
Prietenul 2: „Din păcate, da.”
Fraudele online rămân o preocupare majoră.
Războiul a creat oportunități pentru infractorii care încearcă să profite de dorința oamenilor de a ajuta.
Campanii caritabile false.
Site-uri frauduloase pentru donații.
Programe fictive de asistență.
Mesaje de phishing.
Tehnici de inginerie socială care vizează informațiile bancare.
Escrocherii care implică persoane strămutate.
AW: „Deci cineva vrea să doneze bani pentru a ajuta persoanele afectate de război, iar un infractor creează un site fals ca să-i fure?”
Prietenul 1: „Exact.”
Există ceva deosebit de revoltător în exploatarea generozității oamenilor în timpul unei crize umanitare.
Investigatorii specializați în criminalitate cibernetică pot folosi instrumente analitice pentru a identifica tipare suspecte, a stabili legături între cazuri și a examina probe digitale.
Sistemele automate de detectare pot contribui la identificarea activităților frauduloase.
Dar prevenirea depinde în mare măsură și de nivelul de informare al populației.
AW: „Și presupun că inteligența artificială aduce încă o provocare?”
Prietenul 2: „Da. Și infractorii pot folosi tehnologii avansate.”
Conținutul generat cu ajutorul inteligenței artificiale poate face mesajele frauduloase mai convingătoare.
Vocile sintetice și imaginile manipulate pot îngreuna verificarea informațiilor.
Aceleași tehnologii care îi ajută pe investigatori pot fi exploatate și de infractori.
Un paradox tehnologic destul de incomod.
AW: „Deci viitorul criminalității informatice ar putea însemna AI care ajută poliția să investigheze infractori care, la rândul lor, folosesc AI.”
Prietenul 1: „Este una dintre posibilități.”
Minunat.
Se pare că până și infractorii au îmbrățișat transformarea digitală.
11. Pregătirea polițistului de mâine — VR, AR și simulare
În acel moment, gândul mi-a fugit din nou la academia de poliție ucraineană.
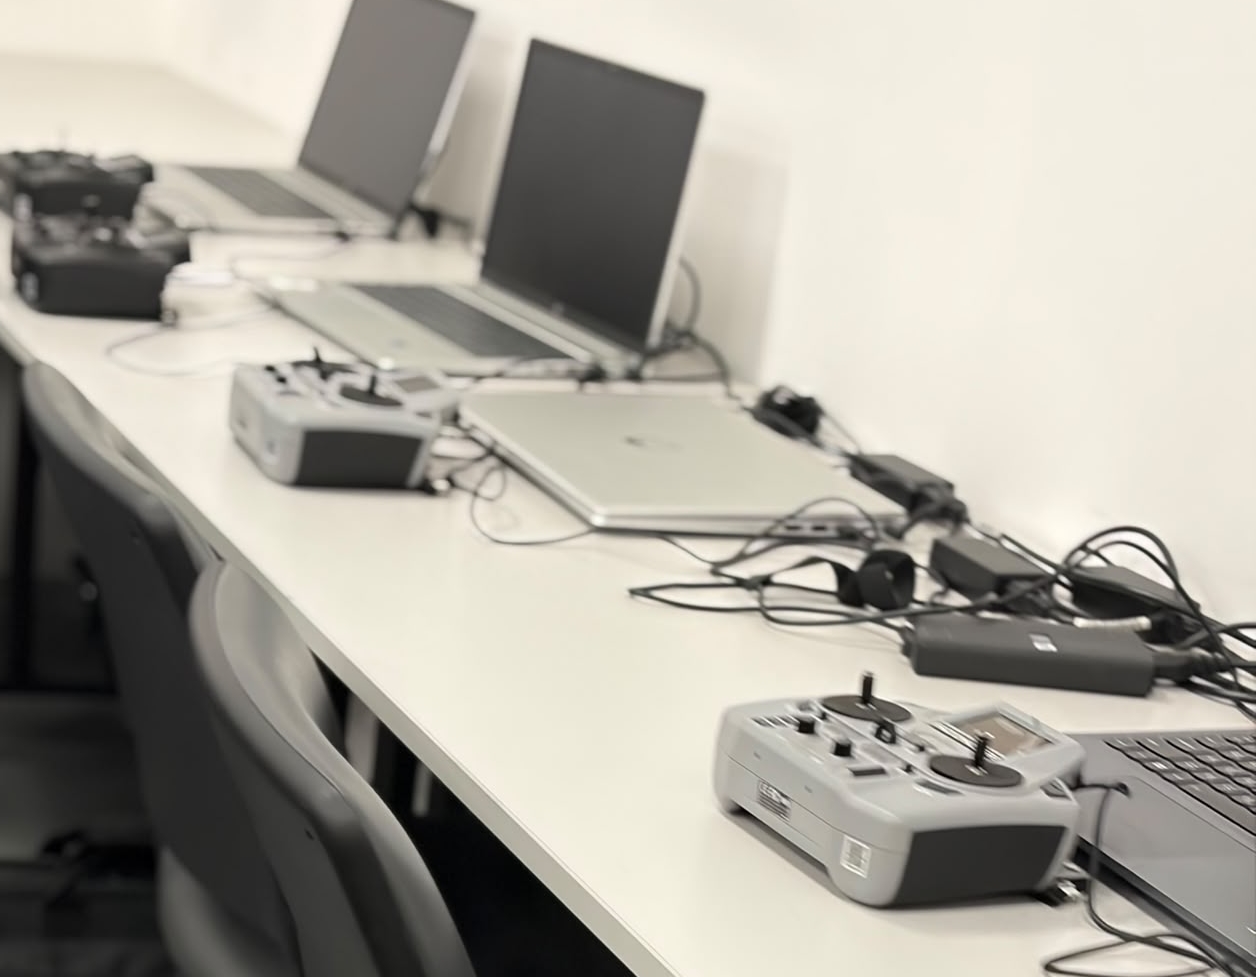
Mi-am amintit de simulatoarele pentru drone și de mediul de pregătire practică.
Și am vrut să înțeleg cât de departe poate merge transformarea educației polițienești.
AW: „Dacă activitatea poliției s-a schimbat atât de mult, cum pregătiți noua generație?”
Prietenul 2: „Pregătirea trebuie să reflecte amenințările cu care polițiștii se pot confrunta.”
AW: „Am văzut simulatoarele pentru drone. Dar realitatea virtuală și realitatea augmentată?”
Cercetările privind educația în domeniul securității din Ucraina discută rolul tot mai important al simulărilor interactive, al realității virtuale și al realității augmentate în pregătirea tactică.
Aceste tehnologii pot crea medii controlate în care cursanții exersează reacția la situații complexe.
De exemplu, simulările pot reproduce scenarii care implică suspecți înarmați, incidente periculoase sau luarea deciziilor în condiții de presiune ridicată.
Realitatea virtuală poate introduce cursantul într-un mediu simulat.
Realitatea augmentată poate suprapune informații digitale peste mediul fizic.
Ambele oferă avantaje potențiale.
AW: „Deci un polițist poate exersa un scenariu periculos fără să fie expus pericolului real?”
Prietenul 1: „Acesta este unul dintre beneficii.”
AW: „Și poate repeta exercițiul până când își îmbunătățește reacția?”
Prietenul 2: „Da.”
Simularea poate sprijini repetarea exercițiilor, dezvoltarea capacității de decizie și evaluarea structurată a performanței.
De asemenea, le poate permite instructorilor să introducă variații care ar fi dificil sau costisitor de reprodus în pregătirea convențională.
Totuși, nu toate academiile de poliție din Ucraina dispun neapărat de aceste tehnologii, iar nivelul implementării diferă.
AW: „Dar poate realitatea virtuală să reproducă frica?”
Prietenul 1: „Nu complet.”
AW: „Stresul?”
Prietenul 2: „O parte din el.”
AW: „Incertitudinea unui incident real?”
Prietenul 1: „Asta este mai dificil.”
Și aici apare limita.
Un simulator poate reproduce medii vizuale și anumite provocări operaționale.
Dar nu poate recrea în totalitate complexitatea fizică, psihologică și etică a activității polițienești reale.
AW: „Deci avem în continuare nevoie de instructori experimentați.”
Prietenul 1: „Absolut.”
AW: „Exerciții practice?”
Prietenul 2: „Da.”
AW: „Și judecată profesională?”
Prietenul 1: „Întotdeauna.”
Am zâmbit.
Pentru că, în ciuda tuturor inovațiilor, unele principii fundamentale rămân neschimbate.
Tehnologia poate îmbunătăți pregătirea.
Dar nu poate înlocui experiența, disciplina sau responsabilitatea.
12. Întrebarea pe care nimeni nu ar trebui să o ignore — Ce se întâmplă după război?
Călătoream deja de ore întregi.
Peisajul de dincolo de geamuri continua să se schimbe.
Satele apăreau și dispăreau.
Indicatoarele rutiere anunțau alte orașe, alte raioane, alte întinderi ale teritoriului ucrainean.
Și mi-am dat seama că discuția noastră depășise de mult subiectul tehnologiei.
Vorbeam, de fapt, despre viitorul instituțiilor publice.
AW: „Mai am o ultimă întrebare.”
Prietenul 2: „Asta ai spus și acum două ore.”
AW: „De data aceasta vorbesc serios.”
Prietenul 1: „Te ascultăm.”
AW: „Ce se întâmplă cu toată această experiență după război?”
Atmosfera a devenit mai meditativă.
Ucraina a dezvoltat capacități extraordinare în circumstanțe extraordinare.
Serviciile sale publice digitale au contribuit la menținerea continuității administrative.
Comunitatea tehnologică a țării a contribuit la accelerarea inovației.
Poliția și instituțiile de securitate au fost nevoite să se adapteze unor amenințări care combină criminalitatea convențională, operațiunile cibernetice, dronele și consecințele conflictului armat.
Instituțiile de învățământ explorează noi modalități de pregătire a profesioniștilor pentru un mediu de securitate tot mai tehnologizat.
Dar această experiență ridică și întrebări dificile.
Cum pot fi integrate inovațiile dezvoltate în timpul războiului în instituțiile care vor funcționa pe timp de pace?
Cum pot forțele de poliție să păstreze expertiza valoroasă acumulată, respectând în același timp drepturile și libertățile civile?
Cum pot fi reglementate și utilizate responsabil tehnologiile de supraveghere?
Cum pot fi orientate cunoștințele tehnice avansate către reconstrucție, siguranță publică și dezvoltare economică legitimă?
Și cum pot celelalte țări europene să învețe din experiența Ucrainei fără să aștepte o criză de o asemenea amploare?
Prietenul 1: „O parte din aceste cunoștințe vor fi foarte valoroase după război.”
Prietenul 2: „Dar nu trebuie să uităm de ce am fost nevoiți să le dobândim.”
Răspunsul acesta mi-a rămas în minte.
Pentru că există riscul să admirăm inovația din timpul războiului fără să recunoaștem costul uman din spatele ei.
Ucraina a devenit un loc al unei adaptări tehnologice extraordinare.
Dar această adaptare a fost determinată de necesitate.
Nu de confort.
Nu de comoditate.
Și cu siguranță nu pentru că cineva și-ar fi dorit să-și transforme țara într-un experiment.
13. Când sistemul de avertizare devine ținta — Noaptea de 1 noiembrie
Și apoi s-a întâmplat ceva care a făcut ca discuția noastră anterioară despre securitatea cibernetică să pară mult mai puțin teoretică.
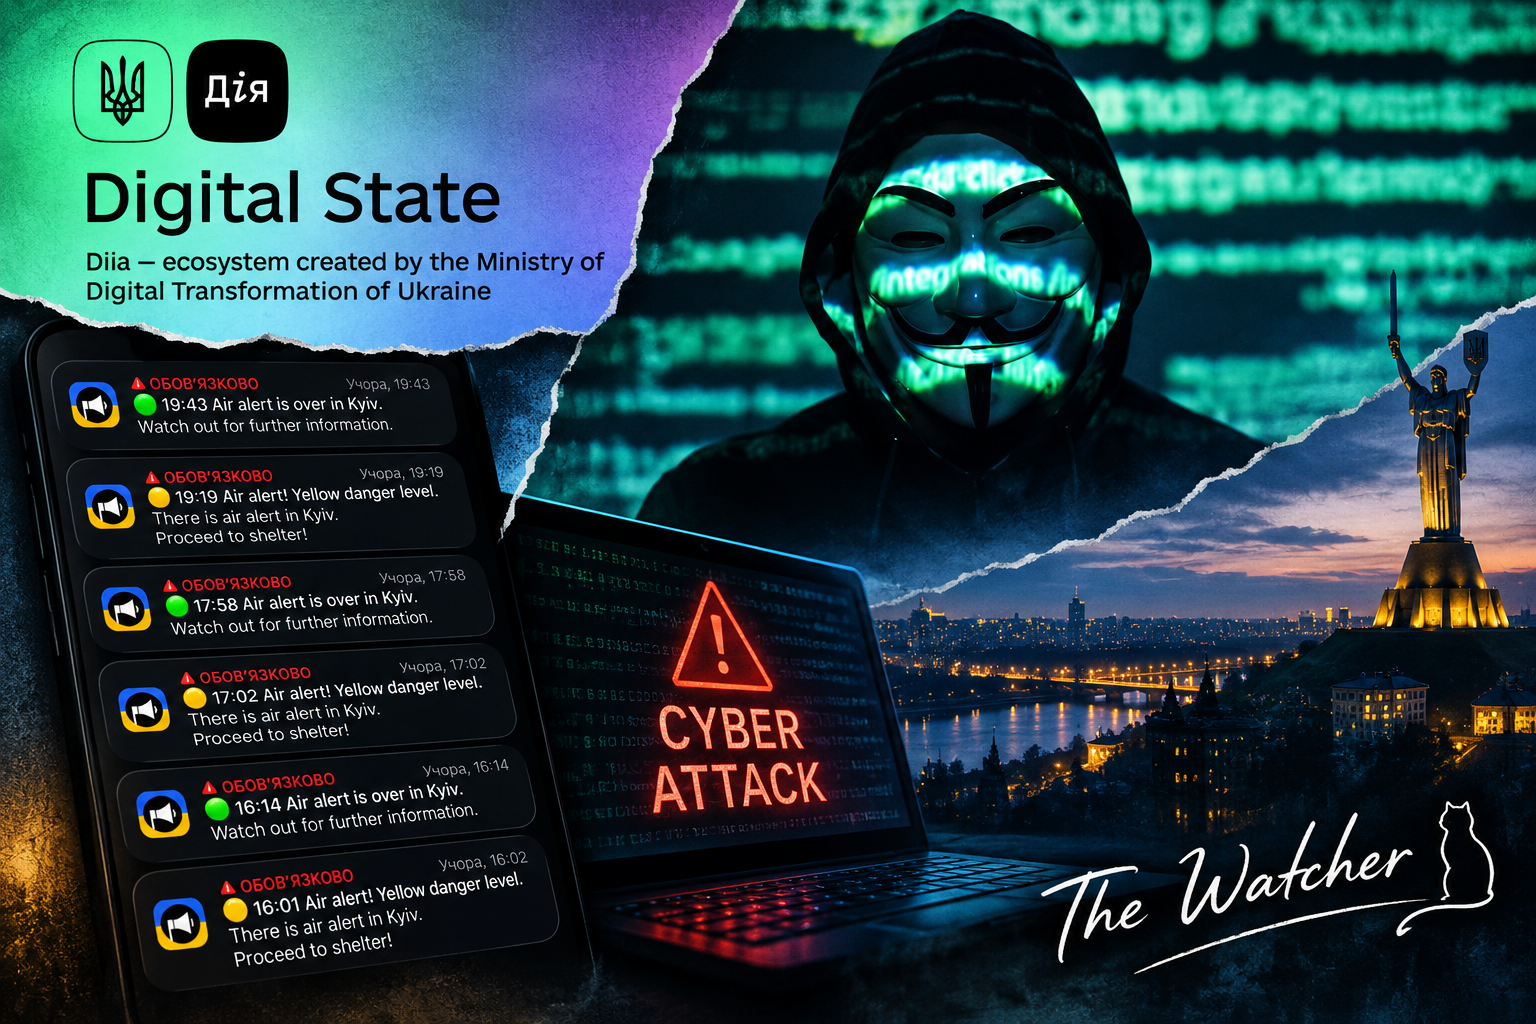
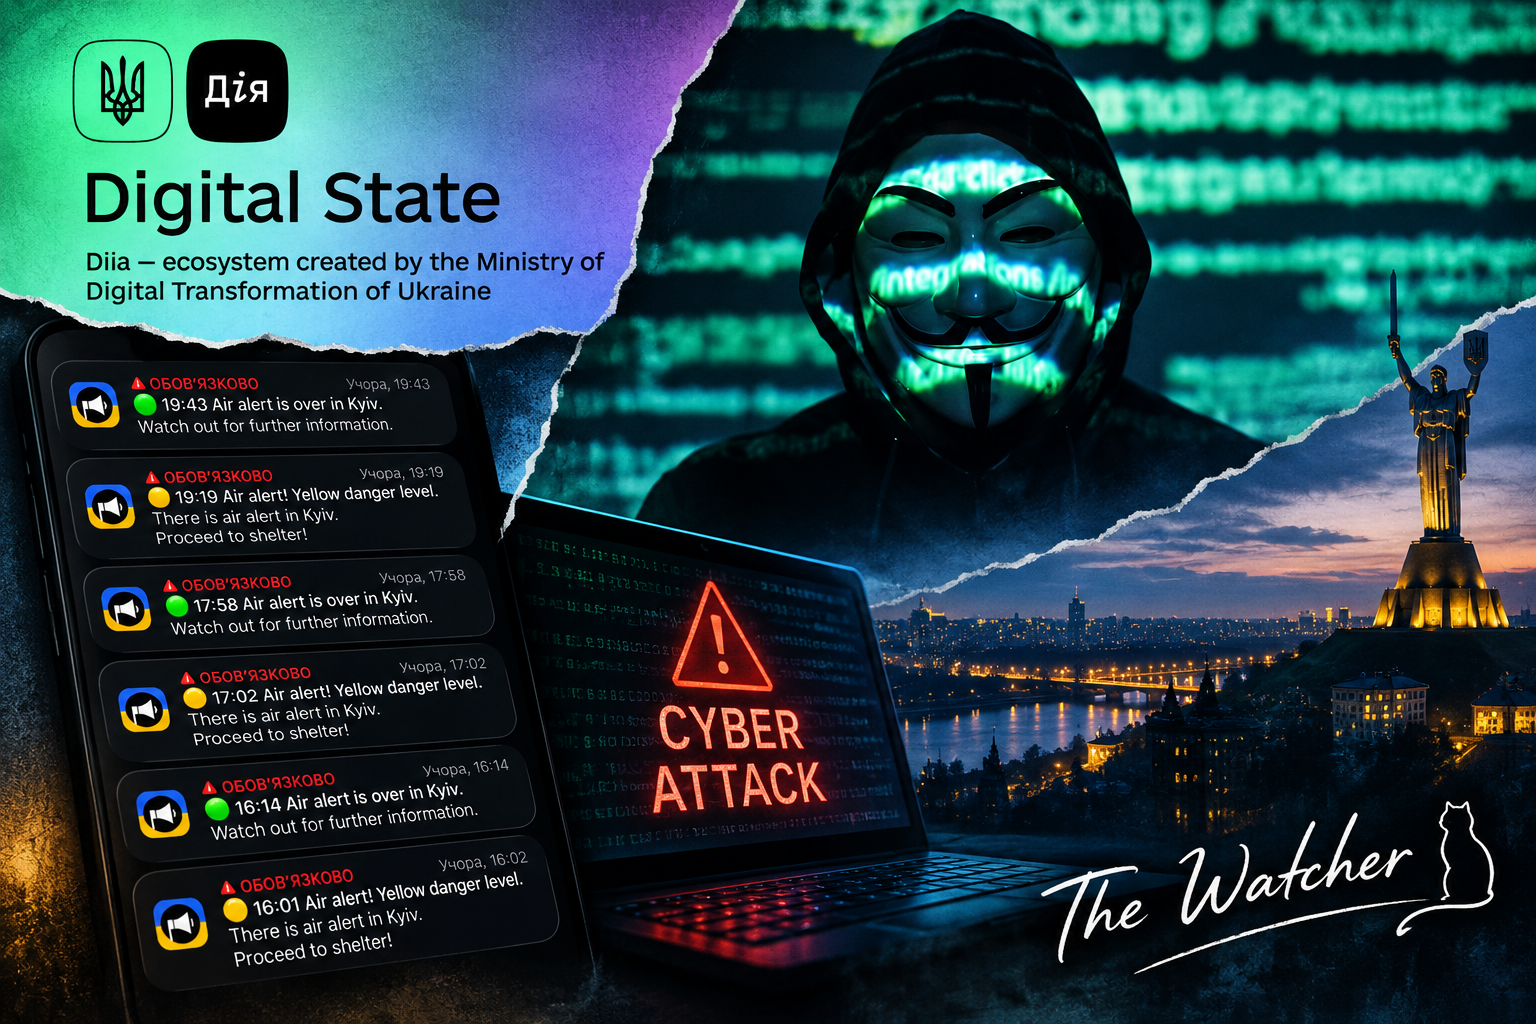
În seara de 1 noiembrie 2026, Ucraina a fost ținta unui atac cibernetic asupra uneia dintre aplicațiile de care milioane de oameni depind pentru propria siguranță.
Aplicația oficială Air Alert — Повітряна тривога.
Da, exact aplicația care a devenit parte din rutina mea zilnică.
Cea care trezește oamenii în mijlocul nopții, întrerupe conversații și, uneori, mă convinge că somnul este o activitate mult prea ambițioasă.
Doar că, de data aceasta, aplicația însăși a devenit ținta.
Târziu în acea seară, utilizatorii au început să primească notificări extraordinare.
Avertizări privind un pericol nuclear sau radiologic.
Un posibil atac chimic.
Lupte de stradă în Kyiv.
Și chiar un mesaj în limba rusă care făcea referire la racheta balistică Oreșnik.
Imaginați-vă că primiți asemenea notificări pe telefon.
Nu de la un cont necunoscut de pe rețelele sociale.
Nu de pe un canal anonim de Telegram.
Ci de la o aplicație în care ați învățat să aveți încredere.
O aplicație concepută special pentru a vă avertiza atunci când viața vă poate fi în pericol.
Asta schimbă totul.
Și mi-am amintit imediat de o întrebare pe care le-o adresasem prietenilor mei ucraineni în timpul călătoriei.
AW: „Ce se întâmplă atunci când tehnologia concepută să protejeze oamenii devine ea însăși ținta unui atac?”
Prietenul 1: „Atunci ai două probleme. Problema tehnică și problema încrederii populației.”
AW: „Și care dintre ele este mai periculoasă?”
Prietenul 2: „Depinde de felul în care reacționează oamenii.”
La momentul respectiv, părea o discuție profesională interesantă.
După 1 noiembrie, părea mai degrabă un avertisment.
Forțele Aeriene ale Ucrainei au anunțat rapid că aplicația părea să fi fost compromisă și au clarificat că nu exista nicio amenințare radiologică.
Autoritățile au avertizat populația să nu acceseze linkurile suspecte incluse în mesaje.
Aplicația a fost suspendată temporar, în timp ce incidentul era investigat.
Un aspect important este că sistemele separate de comunicații ale armatei ucrainene nu au fost afectate, iar celelalte canale publice de avertizare au rămas disponibile.
Această distincție este extrem de importantă.
Pentru că un atac asupra unei aplicații de avertizare în situații de urgență nu înseamnă neapărat un atac asupra întregului sistem de avertizare.
Și asta ne aduce la una dintre cele mai importante lecții ale managementului crizelor.
Un sistem de avertizare nu trebuie să aibă niciodată un singur punct critic de vulnerabilitate
Gândiți-vă puțin.
Cheltuim sume enorme pentru dezvoltarea unor tehnologii sofisticate.
Aplicații.
Platforme digitale.
Notificări automate.
Sisteme integrate de comunicații.
Dar cât de des ne gândim serios la ce se întâmplă atunci când tocmai aceste sisteme devin indisponibile sau nu mai pot fi considerate de încredere?
AW: „Deci, dacă o aplicație este compromisă, oamenii au nevoie de o altă modalitate de a primi avertizări corecte?”
Prietenul 1: „Exact. Sirene, canale oficiale de comunicare, sisteme alternative.”
AW: „Și dacă oamenii au devenit atât de dependenți de telefoane încât nici nu mai știu unde să caute informații?”
Prietenul 2: „Tocmai de aceea este importantă informarea populației.”
Incidentul a demonstrat de ce sistemele de comunicare în situații de urgență trebuie să aibă mai multe niveluri independente.
Notificările digitale sunt extrem de utile.
Dar nu ar trebui să reprezinte singura sursă de informare.
Sirenele fizice, canalele oficiale ale autorităților, transmisiunile radio și alte metode consacrate de avertizare rămân esențiale.
Nu pentru că tehnologia digitală ar fi, prin natura ei, nesigură.
Ci pentru că niciun sistem nu ar trebui considerat capabil să rămână disponibil și de încredere în absolut orice împrejurare.
Și mai există o problemă.
Una care poate fi chiar mai dificil de gestionat.
Când obiectivul nu este distrugerea, ci confuzia
Un atac cibernetic nu trebuie neapărat să distrugă un sistem pentru a-și atinge scopul.
Uneori, este suficient să creeze confuzie.
O avertizare falsă privind un incident nuclear poate genera teamă.
O alertă chimică inventată poate influența deciziile oamenilor.
O notificare înșelătoare poate determina persoane să se deplaseze inutil, să caute informații din surse nesigure sau să ia decizii pe baza unor instrucțiuni false.
Iar avertizările false repetate pot avea o consecință și mai periculoasă.
Oamenii pot începe să pună la îndoială alertele reale.
AW: „Deci adevăratele consecințe s-ar putea să nu se limiteze la noaptea atacului.”
Prietenul 1: „Exact. Pot influența felul în care oamenii reacționează ulterior.”
Aceasta este partea care mă îngrijorează cel mai mult.
Pentru că sistemele de avertizare în situații de urgență depind de încrederea populației.
Dacă oamenii nu mai au încredere în informațiile pe care le primesc, chiar și un sistem perfect funcțional din punct de vedere tehnic poate deveni mai puțin eficient.
Iar reconstruirea încrederii poate fi considerabil mai dificilă decât repunerea în funcțiune a unui server.
Incidentul a ilustrat și modul în care atacurile cibernetice se pot intersecta cu manipularea informațională.
Atacatorii nu s-au limitat la perturbarea unui serviciu digital.
Au folosit un canal de comunicare considerat de încredere pentru a distribui informații false și alarmante.
De aceea, securitatea cibernetică nu poate fi separată de comunicarea strategică, managementul crizelor și educarea populației.
Și apoi Rusia a raportat un incident similar
Povestea nu s-a încheiat în Ucraina.
Câteva ore mai târziu, în primele ore ale zilei de 2 noiembrie, Ministerul rus pentru Situații de Urgență a raportat că propria aplicație mobilă de avertizare fusese vizată de un atac cibernetic.
Utilizatorii ruși ar fi primit avertizări false privind amenințări nucleare.
Mesajele conțineau instrucțiuni alarmante și afirmații despre arme care s-ar fi îndreptat spre teritoriul Rusiei.
Mișcarea de partizani Atesh a atribuit incidentul unor hackeri pro-ucraineni, deși această atribuire nu fusese confirmată independent.
De asemenea, nu existau dovezi confirmate că cele două incidente ar fi fost conectate din punct de vedere tehnic.
Cu toate acestea, asemănările erau izbitoare.
Două țări.
Două aplicații de avertizare în situații de urgență.
Alerte nucleare false.
Și aceeași vulnerabilitate fundamentală: încrederea populației în comunicarea digitală de urgență.
AW: „Deci acum ambele părți au experimentat ce se întâmplă când o aplicație de avertizare devine un instrument de răspândire a fricii.”
Prietenul 2: „Da.”
AW: „Iar cei care primesc aceste mesaje sunt civili obișnuiți.”
Prietenul 1: „Exact.”
Este un aspect important.
Indiferent cine execută un asemenea atac, distribuirea deliberată a unor avertizări false expune populația civilă unei temeri inutile și unor decizii potențial periculoase.
Un sistem de avertizare în situații de urgență nu ar trebui să devină niciodată un instrument de manipulare psihologică.
Ce ar trebui să învățăm din toate acestea?
Pentru mine, incidentul ridică o serie de întrebări care depășesc cu mult granițele Ucrainei.
Sunt sistemele noastre naționale de avertizare protejate împotriva transmiterii unor mesaje neautorizate?
Pot autoritățile să suspende imediat un canal de comunicare compromis?
Sunt sistemele alternative de avertizare cu adevărat independente?
Pot instituțiile publice să comunice rapid faptul că un anumit mesaj este fals, fără să submineze încrederea în avertizările legitime?
Știu cetățenii unde să verifice informațiile primite în situații de urgență?
Și, poate cel mai important:
Am testat cu adevărat aceste proceduri sau ele există doar în documente?
Pentru că una este să ai un plan de continuitate și cu totul altceva să ai un plan care funcționează.
Evenimentele din 1 noiembrie au demonstrat ceva ce profesioniștii din domeniul securității ar trebui să știe deja.
Securitatea cibernetică nu mai înseamnă doar protejarea datelor, rețelelor și calculatoarelor. Înseamnă și protejarea capacității populației de a face diferența dintre o urgență reală și una fabricată.
Și există o lecție practică pentru fiecare dintre noi.
Atunci când o notificare de urgență pare suspectă sau conține un link necunoscut, verificați informația printr-un alt canal oficial consacrat. Nu accesați linkuri neașteptate și nu urmați instrucțiuni neobișnuite provenite din mesaje neverificate.
În același timp, nu ignorați automat o avertizare de urgență doar pentru că au existat anterior alerte false. Căutați rapid confirmarea și respectați procedurile de siguranță stabilite.
Cât despre mine, după acest incident, am început să-mi privesc telefonul cu alți ochi.
Până acum, principala mea grijă era legată de pericolele despre care aplicația m-ar fi putut avertiza.
Se pare că acum trebuie să mă întreb și dacă aplicația însăși îmi spune adevărul.
Minunat.
Noapte bună.
AW — The Watcher